A operadora Trump Mobile enfrenta uma grave crise cibernética após o grupo de hackers conhecido como BYOD publicar informações sigilosas de 3.615 indivíduos na dark web. O material exposto compreende nomes completos, endereços residenciais, correios eletrônicos, números de contato e detalhes de pedidos. Conforme os invasores, a empresa teria admitido a ausência de uma equipe interna capacitada para conter o problema.
A autoria do ataque foi assumida pelo coletivo criminoso BYOD, que relatou ter acessado os sistemas da companhia após contaminar a máquina de um trabalhador da Liberty Mobile com um programa malicioso do tipo RAT (trojan de acesso remoto). A Liberty Mobile, sediada na Flórida, atua como a provedora de infraestrutura de rede virtual (MVNO) utilizada pela marca de telefonia.
Até o momento, não há validação oficial de terceiros sobre a mecânica exata da brecha. Tanto a Trump Mobile quanto a parceira Liberty Mobile mantiveram silêncio público e não forneceram justificativas oficiais sobre o ocorrido antes das divulgações na imprensa.
Reclamação dos hackers e falta de suporte
Um dos aspectos mais alarmantes do caso reside nas declarações do grupo BYOD. Os invasores alegam ter entrado em contato com a Trump Mobile para reportar a invasão e receberam como devolutiva que a corporação “não possuía equipe para lidar com a situação”, além de terem sido chamados de “terroristas” pelos representantes da marca.
Apesar de tais afirmações partirem unicamente dos criminosos e carecerem de confirmação direta pela operadora, a falta de um posicionamento oficial da Trump Mobile sobre o diálogo alimenta ainda mais as suspeitas.
Adicionalmente, o grupo sustenta que continua mantendo o controle administrativo sobre painéis da operadora, tendo enviado ao portal Straight Arrow News imagens que comprovariam a visualização de dados de clientes em tempo real. Veículos de comunicação e usuários consultados atestaram a veracidade de parte do conteúdo vazado.
Entre os registros confirmados está o de Eric Brunnett, diretor de tecnologia e vice-presidente da Trump Organization. A base comprometida engloba tanto clientes consolidados quanto indivíduos que apenas iniciaram o cadastro no serviço, mas desistiram antes de finalizar a contratação. Por essa razão, o total de 3.615 registros não reflete exclusivamente a quantidade de assinantes ativos, embora os hackers afirmem ter extraído todo o banco de dados da MVNO.
Trump Mobile enfrenta novo incidente de segurança poucos meses após confirmar outra exposição de dados de clientes (Reprodução/Casa Branca)
Histórico de vulnerabilidades na marca
O episódio atual sucede outro incidente de exposição de informações ocorrido poucos meses antes. Em maio, a própria empresa reconheceu que dados cadastrais de consumidores ficaram vulneráveis em páginas abertas da internet, justificando na época que a falha derivava de um parceiro terceirizado e que seus próprios servidores seguiam protegidos.
Enquanto o evento anterior consistiu em uma falha de configuração sem indícios de invasão direta, este novo caso envolve um ataque cibernético consolidado e a comercialização dos dados na dark web. A repetição de falhas em um curto intervalo de tempo, somada ao suposto descaso estrutural no atendimento a incidentes, coloca em xeque a confiabilidade dos sistemas de segurança da empresa.
O contexto da Trump Mobile
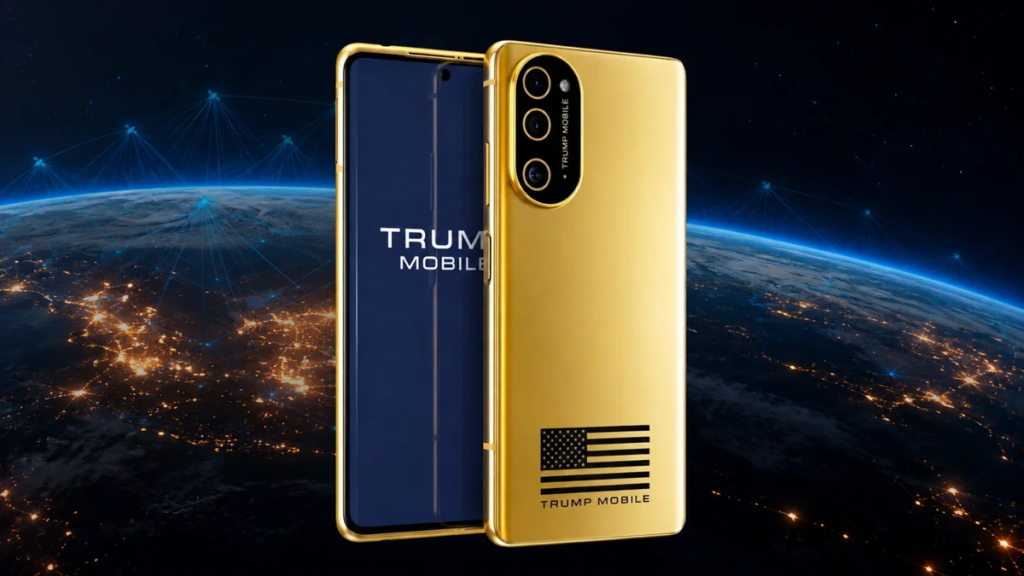
Estreia no mercado norte-americano datada de junho de 2025, a Trump Mobile opera planos de telecomunicações sob o licenciamento da marca Trump, sendo administrada comercialmente pela T1 Mobile LLC, desvinculada da gestão direta da Trump Organization. A companhia também comercializa o smartphone T1, dispositivo que acumulou atrasos logísticos e controvérsias sobre sua origem fabril, vindo a ser posteriormente reconhecido como uma variante adaptada do HTC U24 Pro.