Pesquisadores da companhia de segurança digital Huntress descobriram uma nova vertente de golpe cibernético em que criminosos aproveitam o próprio ambiente de domínio do ChatGPT para induzir utilizadores do sistema Windows a instalarem softwares maliciosos com potencial de controle total da máquina. A estratégia consiste em manipular recursos de inteligência artificial customizáveis — conhecidos como GPTs e construídos por terceiros —, os quais rodam nativamente sob o endereço legítimo do chatbot.
Entre os artifícios empregados, um dos bots maliciosos foi batizado de “Plus 5.6” com a intenção de simular uma ferramenta corporativa oficial da OpenAI. O nível de dissimulação do golpe aumenta porque múltiplos alvos alcançaram a página fraudulenta por intermédio de links patrocinados exibidos em ferramentas de busca ao pesquisarem pelo termo oficial do assistente.
A empresa de cibersegurança contabilizou ao menos 40 ocorrências vinculadas à infraestrutura criminosa, tendo validado o vetor de contaminação direta por meio de um GPT hospedado na plataforma oficial em pelo menos duas frentes.
A Dinâmica do Ataque Cibernético
O processo de infecção inicia-se quando o internauta acessa o bot fraudulento. Visto que a interface utiliza a URL oficial da OpenAI, o endereço visível no navegador remete a domínios seguros, atenuando eventuais suspeitas. No entanto, um detalhe sutil revela a fraude: a indicação explícita de que o modelo foi desenvolvido por um autor independente da comunidade.
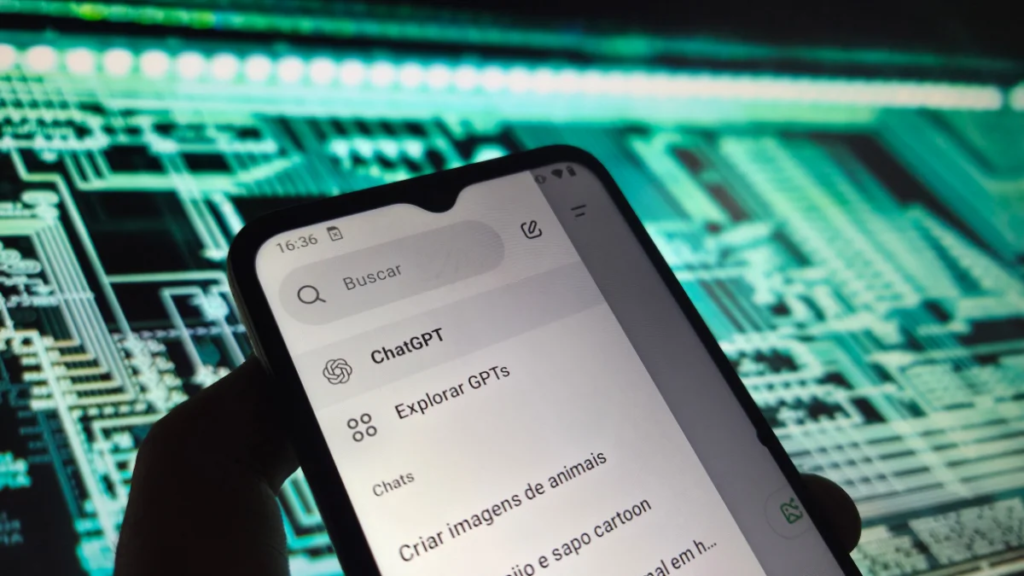
Criminosos aproveitaram GPTs personalizados para hospedar parte do golpe dentro do domínio oficial do ChatGPT (Emiliano Vittoriosi/Unsplash)
Ao tentar interagir enviando qualquer prompt, o usuário se depara com uma mensagem inventada de sobrecarga nos servidores, acompanhada por um redirecionamento para um suposto canal alternativo de suporte.
- Engenharia Social (ClickFix): O link externo encaminha a vítima para uma página construída no Google Sites que simula barreiras de checagem da Cloudflare. Ali, aplica-se o método ClickFix, onde o internauta recebe orientações para copiar e colar scripts de comando no sistema.
- Execução Silenciosa: O código colado no PowerShell do Windows descarrega e instala de forma furtiva componentes maliciosos, integrando utilitários legítimos assinados digitalmente para driblar antivírus tradicionais.
- Controle Remoto (RAT): O desfecho da invasão resulta na instalação de um trojan de acesso remoto, concedendo aos invasores autonomia sobre a câmera, o microfone, a captura de telas e a movimentação de arquivos internos.
A OpenAI removeu a primeira instância do bot denunciado no final de setembro, mas novas variações do esquema surgiram poucos dias depois, demonstrando a resiliência dos operadores da fraude.
A Situação no Brasil
Até o momento, não há registros oficiais de incidentes confirmados envolvendo o malware “Plus 5.6” em território brasileiro. Embora a Huntress não tenha detalhado a geografia dos computadores atingidos, a modalidade baseia-se em anúncios patrocinados e manipulação psicológica, o que significa que usuários em qualquer parte do globo podem cruzar com armadilhas similares.
Especialistas reforçam a recomendação fundamental de segurança: softwares legítimos de verificação ou testes de autenticidade (CAPTCHAs) nunca exigem que o usuário abra o console de comandos (PowerShell ou Prompt de Comando) e insira códigos manuais no sistema operacional.