Especialistas em segurança da Kaspersky descobriram uma investida de software malicioso desenhada exclusivamente para comprometer painéis multimídia automotivos baseados na plataforma Android. O vetor de ataque manipulava a rotina oficial de atualizações do equipamento, injetando códigos perigosos sem a necessidade de intervenção do condutor, convertendo o dispositivo em um nó para operações fraudulentas na rede.
Conforme o relatório divulgado pela Securelist, o problema afetou centrais equipadas com o sistema da desenvolvedora chinesa DoFun. A companhia foi alertada e comunicou a solução da vulnerabilidade.
O Mecanismo de Infecção
O vetor de comprometimento utilizava o TWCore, um utilitário legítimo encarregado de recolher dados do sistema e atualizar os firmwares dos aparelhos.
Os invasores subverteram esse canal para injetar o JarService, um aplicativo oculto que operava silenciosamente em segundo plano, viabilizando o download de cargas maliciosas adicionais.
Dessa forma, o motorista não precisava interagir com links suspeitos, conectar dispositivos USB contaminados ou baixar programas duvidosos. O script nocivo ingressava por meio do próprio canal de manutenção legítimo do painel.
A Kaspersky optou por não listar os automóveis atingidos. A campanha foi detectada em centrais com software da DoFun, fornecedora que atende a múltiplos modelos e acessórios de pós-venda. Destaca-se que possuir Android Auto ou um painel com Android não indica, por si só, vulnerabilidade.
Impactos e Ações do Malware
Após a invasão, o painel passava a obedecer a comandos remotos emitidos pelos criminosos.
As investigações apontaram capacidades de extração de dados técnicos, tais como especificações do hardware, resolução do visor, redes Wi-Fi associadas e endereço MAC. O artefato também conseguia transferir novos módulos e gerar fraudes de cliques em anúncios.
Outra finalidade era converter o sistema em um proxy, redirecionando o tráfego externo pela conexão do veículo. Assim, o equipamento passava a integrar uma rede de dispositivos zumbis, chamada de botnet.
As operações foram associadas com alta precisão ao Coletivo MoYu, vinculado à botnet BadBox, conhecida por investidas anteriores contra sistemas Android conectados.
Não foram constatados indícios de que os invasores tenham obtido acesso a subsistemas vitais do automóvel, a exemplo de freios, direção ou motor. O foco restringe-se exclusivamente à central e à sua conectividade.
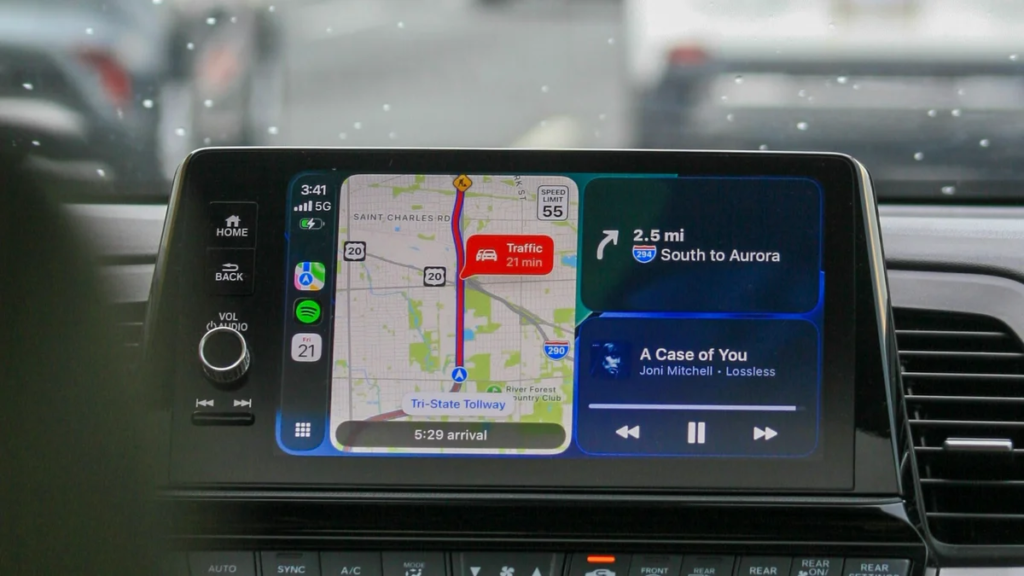
Malware identificado em centrais multimídia Android usava o mecanismo legítimo de atualização para instalar código malicioso (Reprodução/Li Yan/Unsplash)
Como Proteger o Veículo?
Como a brecha residia em um mecanismo oficial de atualização, não há uma única atitude do motorista capaz de anular o risco por completo. A recomendação fundamental é manter o software atualizado, sobretudo após o posicionamento da DoFun sobre a correção da falha.
Outras precauções recomendadas incluem:
- Obter softwares e pacotes de atualização unicamente de canais oficiais;
- Dispensar o uso de arquivos APK e lojas de aplicativos paralelas em centrais Android;
- Certificar-se de que a marca ainda disponibiliza pacotes de correção de segurança;
- Priorizar fornecedores que assegurem suporte contínuo ao sistema;
- Buscar suporte especializado caso o painel exiba propagandas atípicas, opere de forma instável ou apresente consumo exagerado de dados.
Os painéis multimídia contam frequentemente com acesso próprio à rede, inclusive via chip de operadora, facilitando o uso e atualizações autônomas, mas expandindo o leque de exposições a potenciais ataques.